Pular para o conteúdo
Voltar para cases

Case · UX Research · CESAR Summer Job 2026.1

ALINHA
Sphere

Design aplicado à prevenção de phishing em jovens adultos nas redes sociais.

  • UX Research
  • Segurança cibernética
  • Design Thinking
  • Testes A/B
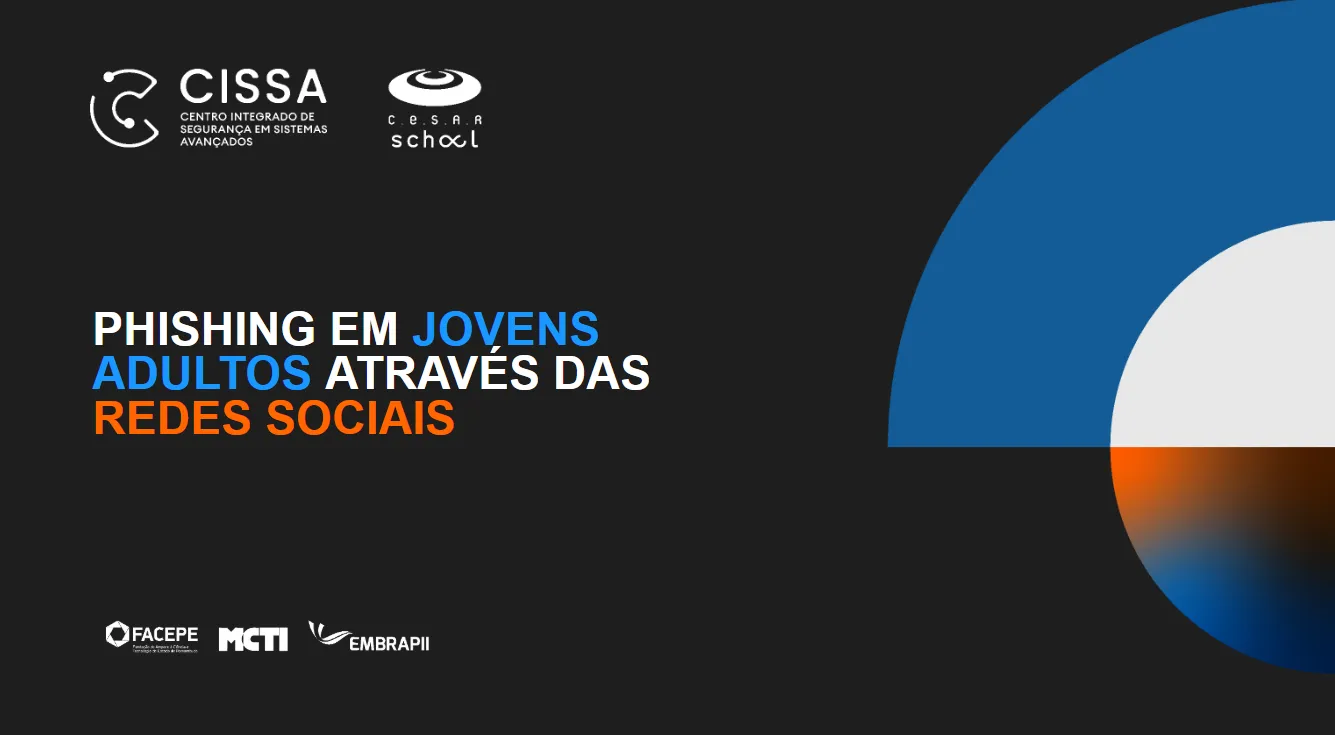
Capa da apresentação do Demo Day: Phishing em jovens adultos através das redes sociais, com logos do CISSA e da CESAR School
Capa da apresentação do Demo Day · estrutura dos slides por Gabi Viana
Meu papel
Designer
Instituição
CESAR / CISSA
Duração
3 meses
Equipe
6 integrantes
Público
Jovens de 18 a 25 anos
Plataforma
Instagram (mobile)

Em 30 segundos

Resumo do case

Golpes de phishing nas redes sociais estão mais difíceis de reconhecer, e anúncios legítimos podem parecer fraude para jovens adultos.

  • Pesquisa sobre phishing e o comportamento dos jovens
  • Organização e acompanhamento de parte dos testes A/B
  • Visual da apresentação do Demo Day

Guideline de design anti-phishing com seis pilares e uma API que analisa anúncios antes da publicação.

Teste A/B com 14 jovens em um feed simulado do Instagram: 5 de 14 passaram a desconfiar do destino dos links, e ninguém relatou que a confirmação extra atrapalhou.

01 — A solução

Guideline
anti-phishing

Seis pilares para levar a segurança ao design do anúncio, cada um com um exemplo na interface.

  1. Autenticidade visual

    Nada de selos, ícones ou "verificados" falsos dentro do criativo.

    Exemplo na interface:

    Loja verificadaSelo inserido
    no criativo
  2. Transparência radical de destino

    Mostrar o domínio real e revelar URLs mascaradas antes do clique.

    Exemplo na interface:

    Comprar agora Destino real: ofertas-loja.shop
  3. Credibilidade de domínios recentes

    Sinalizar links de domínios com menos de 30 dias de registro.

    Exemplo na interface:

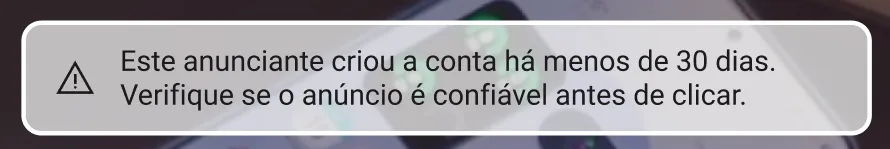
    Aviso real usado nos anúncios: Este anunciante criou a conta há menos de 30 dias. Verifique se o anúncio é confiável antes de clicar.
  4. Fricção de segurança

    Uma confirmação antes de sair para um ambiente externo.

    Exemplo na interface:

    Você vai sair do InstagramDestino: ofertas-loja.shop
  5. Neutralidade da linguagem

    Comunicação informativa, sem medo, pressão ou urgência manipulativa.

    Exemplo na interface:

    ÚLTIMAS HORAS!!! CORREOferta válida até domingo
  6. Educação contextual

    Orientação sobre sinais de risco no momento em que a decisão acontece.

    Exemplo na interface:

    Dica: confira se o domínio é o site oficial da marca antes de comprar.

Como funciona

Uma camada antes
do feed

A API aplica os critérios da guideline no fluxo de publicação: o anúncio só chega ao público depois da análise.

  1. Anunciante

    Envia o criativo para publicação.

  2. API ALINHA

    Analisa o anúncio com base nos 6 pilares.

  3. Aprovado · segue para o feed

    Ajustes · volta ao anunciante

02 — Contexto

O risco começa
antes do link

  • Golpes mais sofisticados

    O phishing cresce nas redes sociais e fica mais difícil de reconhecer.

  • Decisão no automático

    No feed do celular, a escolha é rápida, distraída e cheia de estímulos.

  • Gatilhos no anúncio

    Escassez, urgência, FOMO e marca conhecida mudam a percepção do perigo.

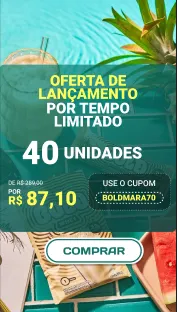
Anúncio da Bold criado pela equipe sem seguir a guideline: Oferta de lançamento por tempo limitado, 40 unidades, de R$ 289,90 por R$ 87,10, cupom e botão Comprar
  1. 1Marca conhecida
  2. 2Tempo limitado
  3. 3Poucas unidades
  4. 4Destino escondido
Anúncio da equipe, sem a guideline

Como reduzir os fatores que levam jovens adultos a decisões impulsivas e ao phishing nas redes sociais?

03 — Processo

Duas rodadas de
Design Thinking

Três meses organizados em dois ciclos de divergência e convergência. O primeiro serviu para entender o problema; o segundo, para testar como o ambiente poderia proteger o usuário.

  1. Imersão
    & definição

    • Pesquisa secundária
    • Levantamento de dados
    • Matriz CSD
    • Entrevistas
    • Personas
    • Jornada do usuário

    Saída: recorte de público (18 a 25 anos) e plataforma (Instagram), comportamentos de risco mapeados.

  2. Ideação, protótipo
    & testes

    • Hipóteses de intervenção
    • Guideline anti-phishing
    • Prototipação de anúncios
    • Cenários de teste
    • Testes A/B

    Saída: guideline com 6 pilares, proposta de API e anúncios testados com e sem intervenção.

04 — Pesquisa e imersão

Matriz CSD

Antes de propor qualquer solução, separamos o que já sabíamos do que ainda era aposta, e do que precisava ser investigado.

Certezas

  • Jovens de 18 a 25 anos usam redes sociais com muita frequência.
  • Anúncios ficam integrados ao feed e levam para páginas externas.
  • As estratégias de phishing estão cada vez mais sofisticadas.

Suposições

  • Urgência e escassez diminuem a verificação do anúncio.
  • Marcas conhecidas reduzem a percepção de risco.
  • No feed, a decisão acontece no automático.

Dúvidas

  • Em que momento da jornada o usuário fica mais vulnerável?
  • Um aviso de segurança seria percebido no meio da rolagem?
  • Uma etapa extra de confirmação faria o usuário desistir?

Persona

Conheça a Mariana

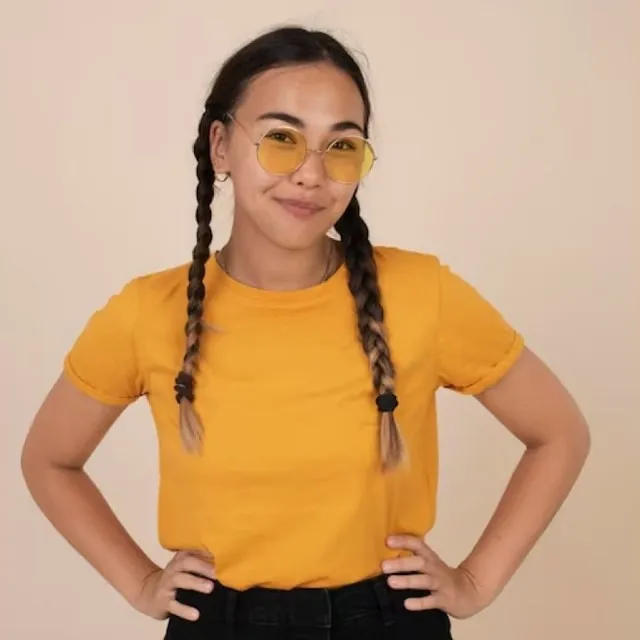
Foto da persona Mariana: jovem de tranças, óculos amarelos e camiseta amarela

Mariana

  • Age no impulso
  • Caça promoções
  • Desconfia, mas compra
Por um anúncio nos stories do Instagram, de um produto que ela quer muito e que está em promoção.
A chance de economizar: achou o que queria, num valor que consegue pagar, com um ótimo desconto.
Sente que precisa agir rápido. Fazendo várias coisas ao mesmo tempo, acaba ignorando detalhes.
Desconfia e faz uma checagem superficial, mas compra porque o desconto "não parece absurdo o suficiente para ser golpe".

Jornada do usuário

Onde o golpe encontra espaço

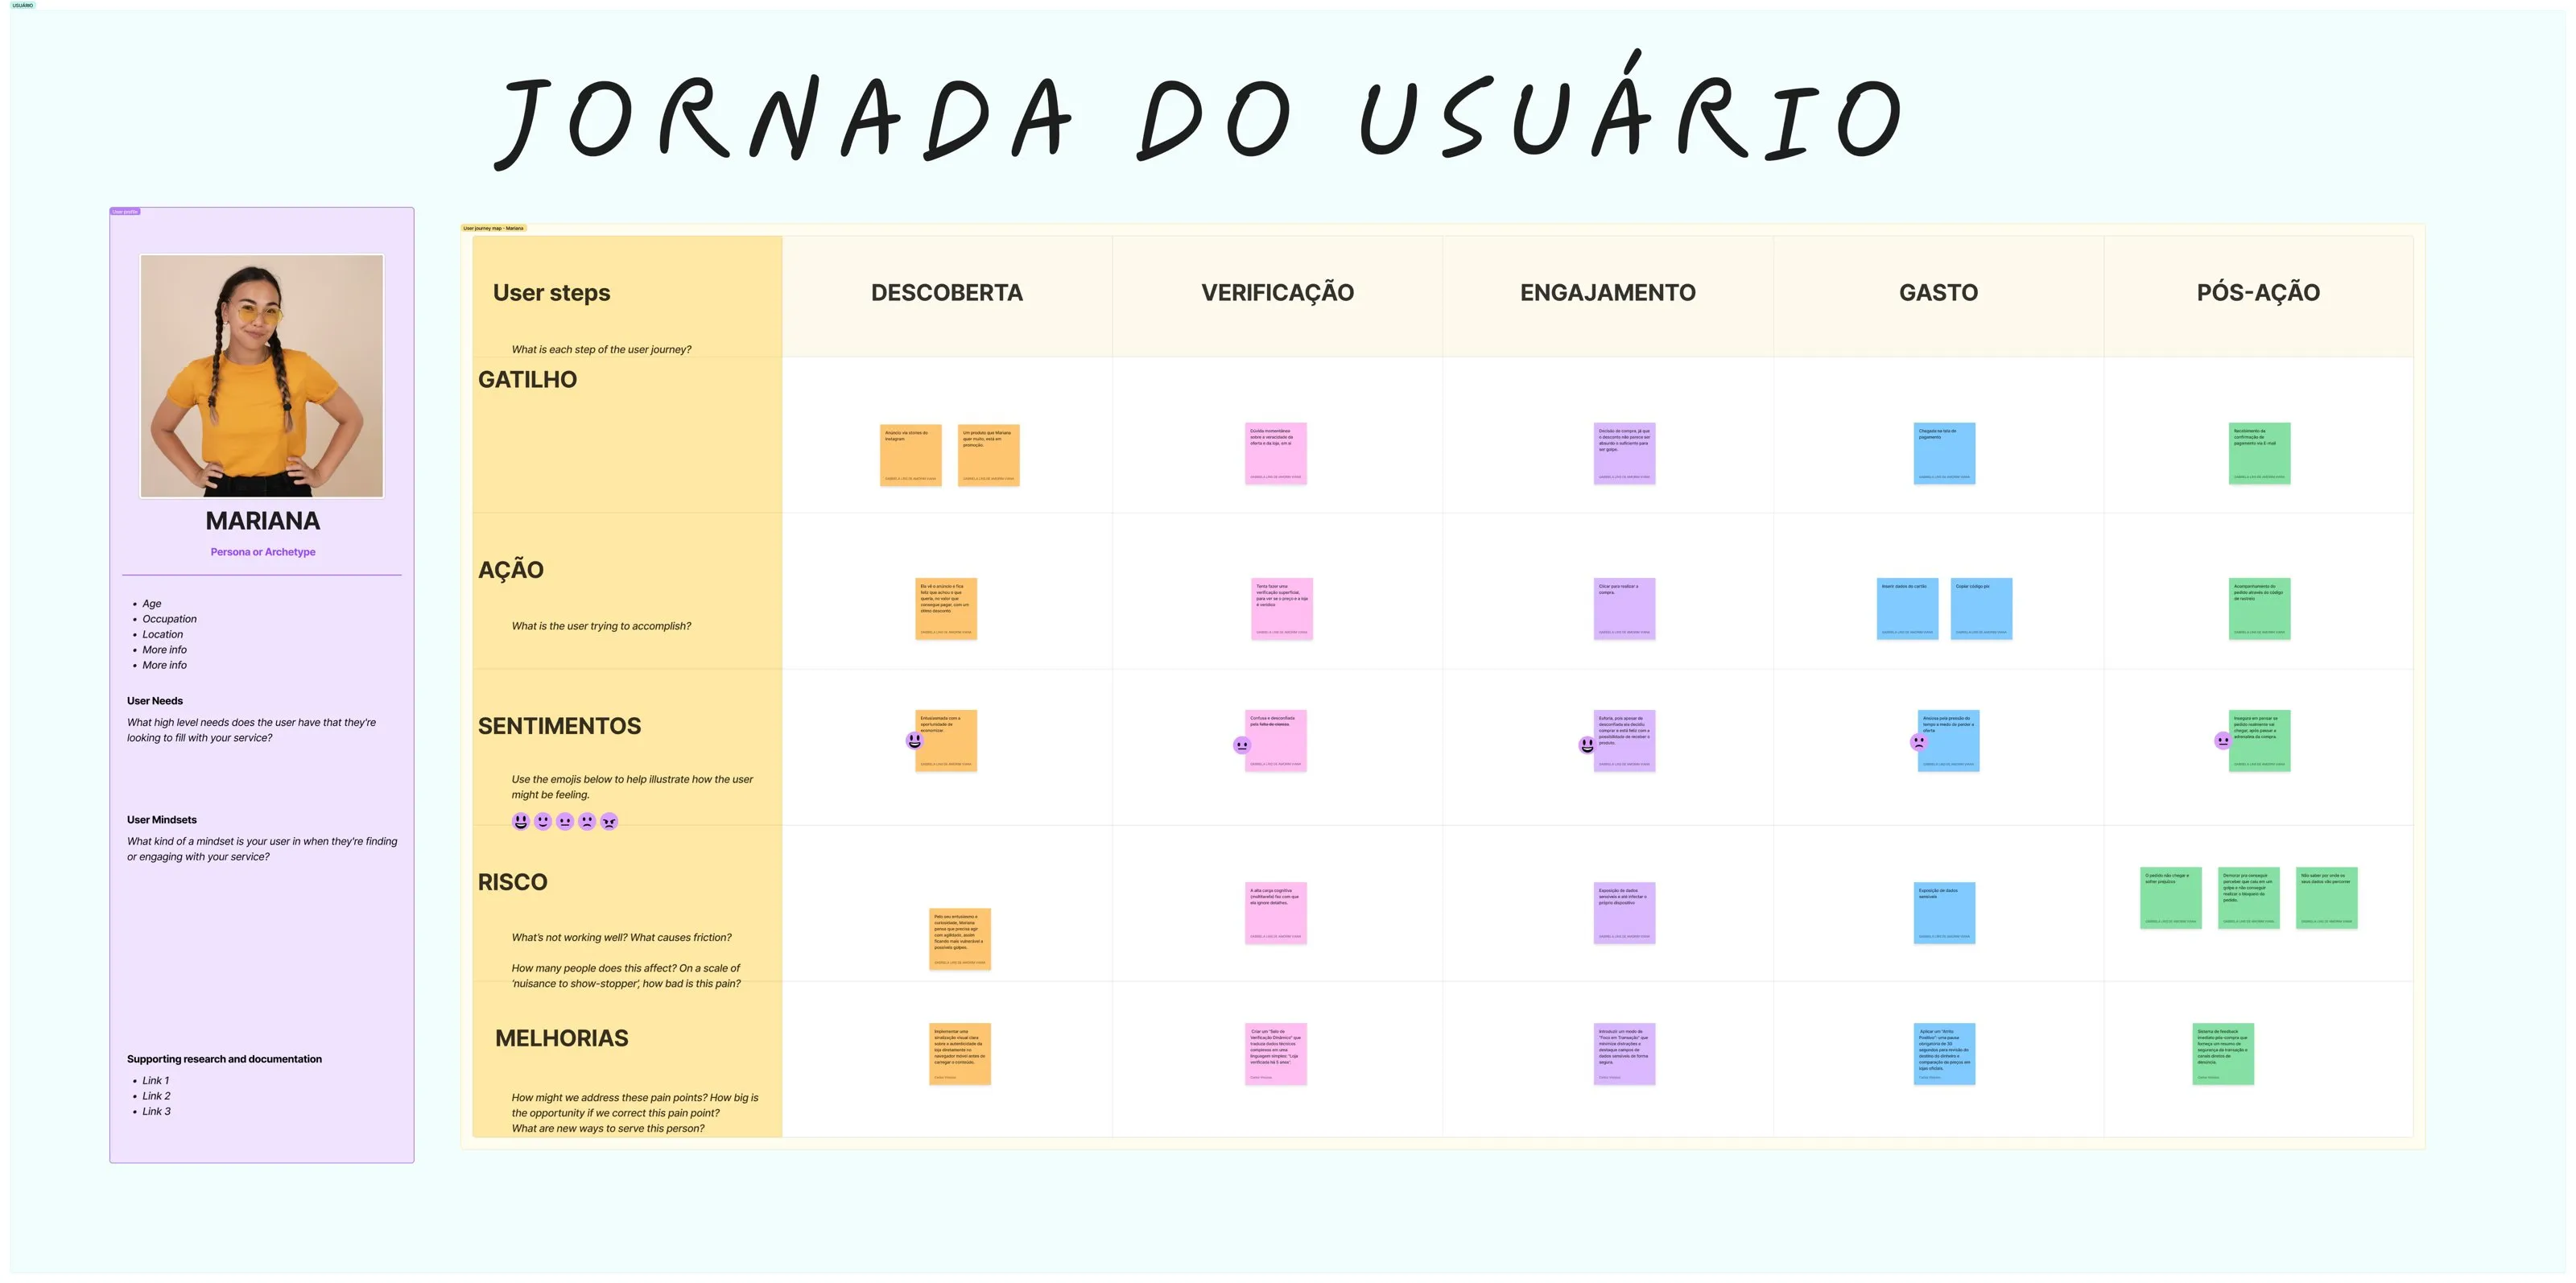
A jornada da Mariana em cinco etapas, do anúncio nos stories ao pós-compra: o que dispara cada momento, o que ela faz e sente, onde está o risco e o que propusemos para cada ponto.

  1. Etapa 01

    Descoberta

    Gatilho

    Anúncio via stories do Instagram.

    Um produto que Mariana quer muito está em promoção.

    Ação

    Vê o anúncio e fica feliz: achou o que queria, num valor que consegue pagar, com ótimo desconto.

    Sentimento

    Entusiasmada com a oportunidade de economizar.

    Pelo entusiasmo e curiosidade, acha que precisa agir rápido e fica mais vulnerável a golpes.

    Melhorias

    Sinalização visual clara sobre a autenticidade da loja no navegador móvel, antes de carregar o conteúdo.

  2. Etapa 02

    Verificação

    Gatilho

    Dúvida momentânea sobre a veracidade da oferta e da loja.

    Ação

    Faz uma verificação superficial para ver se o preço e a loja são verídicos.

    Sentimento

    Confusa e desconfiada.

    A alta carga cognitiva (multitarefa) faz com que ela ignore detalhes.

    Melhorias

    "Selo de verificação dinâmico", que traduz dados técnicos em linguagem simples: "Loja verificada há 5 anos".

  3. Etapa 03

    Engajamento

    Gatilho

    Decide comprar, já que o desconto não parece absurdo o suficiente para ser golpe.

    Ação

    Clica para realizar a compra.

    Sentimento

    Eufórica: mesmo desconfiada, decidiu comprar e está feliz com a ideia de receber o produto.

    Exposição de dados sensíveis e até infecção do próprio dispositivo.

    Melhorias

    Modo "Foco em transação", que reduz distrações e destaca com segurança os campos de dados sensíveis.

  4. Etapa 04

    Gasto

    Gatilho

    Chegada na tela de pagamento.

    Ação

    Insere os dados do cartão.

    Copia o código Pix.

    Sentimento

    Ansiosa pela pressão do tempo e pelo medo de perder a oferta.

    Exposição de dados sensíveis.

    Melhorias

    "Atrito positivo": pausa de 30 segundos para revisar o destino do dinheiro e comparar preços em lojas oficiais.

  5. Etapa 05

    Pós-ação

    Gatilho

    Recebe a confirmação de pagamento por e-mail.

    Ação

    Acompanha o pedido pelo código de rastreio.

    Sentimento

    Insegura se o pedido vai mesmo chegar, depois que passa a adrenalina da compra.

    O pedido não chegar e ter prejuízo.

    Demorar a perceber o golpe e não conseguir bloquear o pedido.

    Não saber por onde seus dados vão passar.

    Melhorias

    Feedback logo após a compra, com resumo de segurança da transação e canais diretos de denúncia.

Melhorias: ideias levantadas pela equipe a partir dos riscos de cada etapa.

Quadro original da jornada do usuário no FigJam, com o perfil da Mariana e post-its coloridos por etapa
Quadro original da jornada, feito em equipe no FigJam

Principais descobertas

O que a pesquisa revelou

  1. A decisão é automática

    No consumo contínuo, marca, preço e apelo visual passam na frente da verificação de autenticidade.

  2. Urgência apressa a decisão

    Descontos, escassez e chamadas imediatas estimulam o impulso e encurtam a análise.

  3. Marca conhecida baixa a guarda

    Marcas conhecidas reduzem a percepção de risco, mesmo com a desconfiança de comprar direto pelo Instagram.

05 — Decisões de design

Mudamos a pergunta

Como ajudar o usuário a reconhecer um golpe?

Como reduzir as condições que favorecem decisões impulsivas e escondem o risco?

Deixamos de esperar que o usuário aprendesse sozinho a identificar golpes e passamos a olhar para o ambiente. A segurança entra na criação e na publicação do anúncio.

  1. Prevenção antes da publicação

    Analisar o anúncio antes de chegar ao público, sem depender só de denúncias.

  2. Segurança dentro da experiência

    Transparência, alertas e confirmação, sem tirar a autonomia de quem navega.

  3. Proteção em vários pontos

    Do visual do criativo ao destino do link e à linguagem usada para convencer.

06 — Validação

Teste A/B com
14 jovens

Um feed simulado do Instagram, com anúncios no meio da navegação contínua. Observamos comportamento, percepção dos avisos, confiança e reação às intervenções.

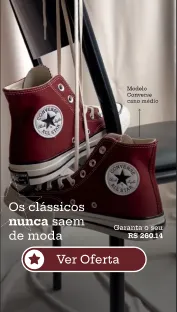
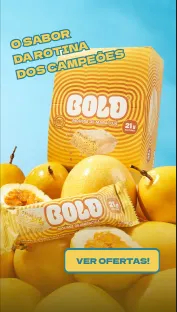
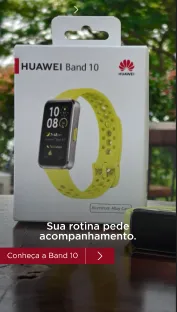
Anúncios prototipados pela equipe

Segue a guidelineLinguagem neutra, sem selos falsos, sem contagem regressiva nem "últimas unidades".
  • Converse: Os clássicos nunca saem de moda, botão Ver oferta
  • Bold: O sabor da rotina dos campeões, botão Ver ofertas
  • Huawei Band 10: Sua rotina pede acompanhamento, botão Conheça a Band 10
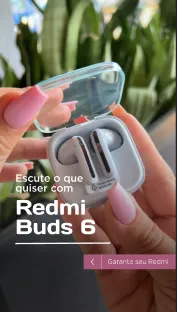
  • Redmi Buds 6: Escute o que quiser, botão Garanta seu Redmi
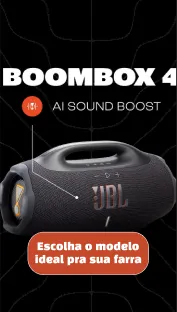
  • JBL Boombox 4: Escolha o modelo ideal pra sua farra
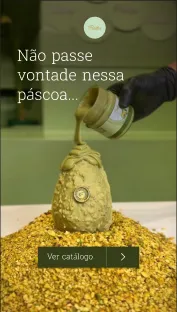
  • Ovo de páscoa: Não passe vontade nessa páscoa, botão Ver catálogo
Não segue a guidelineUrgência, escassez e preço em destaque. Quando a conta do anunciante tem menos de 30 dias, aparece o aviso no topo.
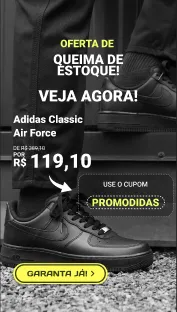
  • Adidas Air Force: Oferta de queima de estoque, veja agora, cupom e botão Garanta já
  • Bold: Oferta de lançamento por tempo limitado, 40 unidades, cupom e botão Comprar
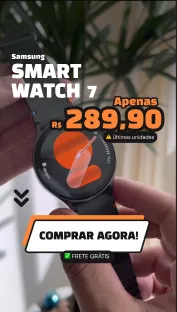
  • Samsung Smart Watch 7: Apenas R$ 289,90, últimas unidades, botão Comprar agora
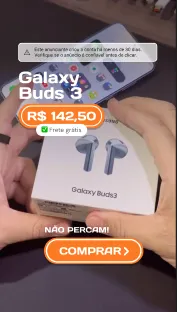
  • Galaxy Buds 3: R$ 142,50, Não percam, com aviso de conta criada há menos de 30 dias
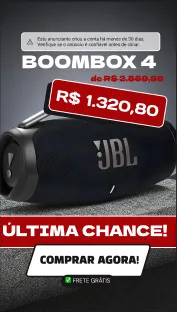
  • JBL Boombox 4: Última chance, Comprar agora, com aviso de conta criada há menos de 30 dias
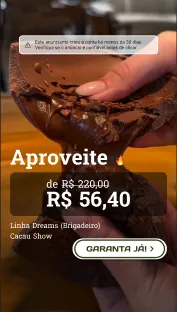
  • Cacau Show: Aproveite, de R$ 220,00 por R$ 56,40, com aviso de conta criada há menos de 30 dias
Aviso: Este anunciante criou a conta há menos de 30 dias. Verifique se o anúncio é confiável antes de clicar.
Indicador de domínio recenteO aviso usado nos anúncios. O texto é curto e informativo, e a decisão de clicar continua com o usuário.

Mecanismos avaliados:

  • Transparência do destino
  • Fricção de segurança
  • Domínio recente

Resultados

O que os 14 mostraram

Cada ponto é um participante.

  • 14%

    relataram se sentir mais seguros depois dos avisos.

  • 21%

    perceberam as intervenções como proteção adicional.

  • 36%

    verbalizaram desconfiança sobre o destino dos links.

  • 29%

    preferiram pesquisar fora do Instagram antes de comprar.

Fricção de segurança: ninguém disse que a confirmação extra atrapalhou, e não houve abandono atribuído a ela.

Aprendizados

O que
aprendemos

  • Adicionar um aviso não garante que ele seja visto: o momento e a forma importam tanto quanto o conteúdo.
  • A confiança em marcas consolidadas pode reduzir a atenção aos alertas.
  • Mostrar o destino do link estimulou questionamentos antes do acesso a páginas externas.

Impacto e próximos passos

Para onde vai

  1. Ampliar os testes e fortalecer as evidências.
  2. Implementar a API como camada operacional da guideline.
  3. Expandir para marketplaces e outras interações com links externos.
  4. Construir padrões de design orientados à segurança do usuário.

Meu papel

Minha contribuição

Designer em uma equipe multidisciplinar de seis pessoas, atuando em três frentes.

  • Pesquisa e imersão

    Pesquisas sobre jovens adultos e phishing: comportamentos, vulnerabilidades e o que influencia a decisão no ambiente digital.

  • Design e comunicação

    Responsável pelo visual da apresentação do Demo Day, organizando proposta, processo e resultados em slides claros para o público.

  • Validação e apresentação

    Contato com usuários e gestão de parte dos testes A/B. Apresentei o projeto no Demo Day com Mário Dias.

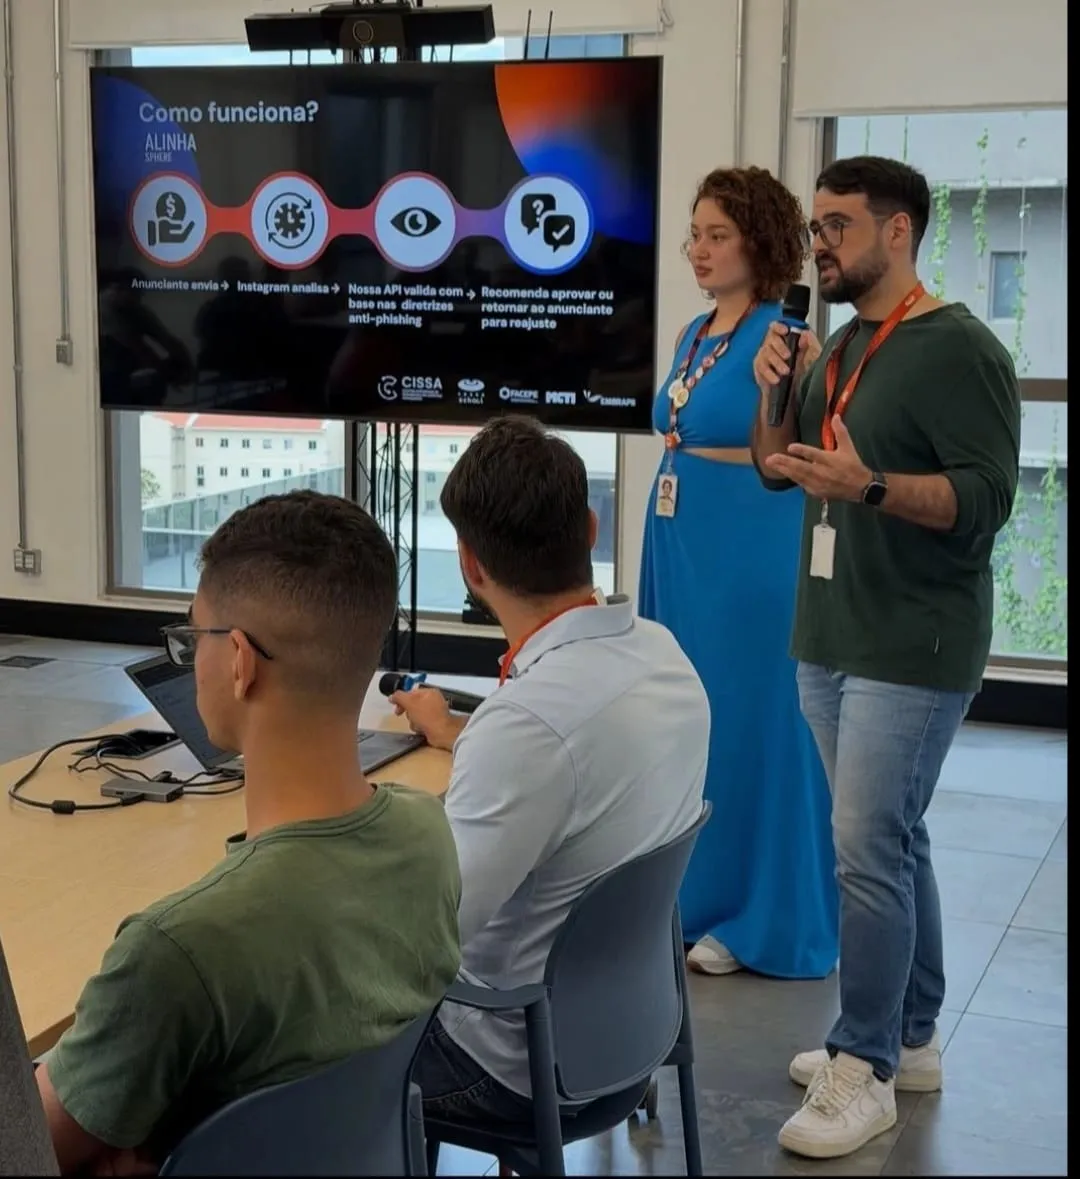
  • Apresentação do ALINHA Sphere no Demo Day: na tela, o slide "Como funciona?" mostra o fluxo da API (o anunciante envia, o Instagram analisa, a API valida com base nas diretrizes anti-phishing e recomenda aprovar ou devolver para ajuste); ao lado, a dupla de apresentadores fala ao microfone.
    Demo Day · o fluxo da API apresentado por Gabi Viana e Mário Dias
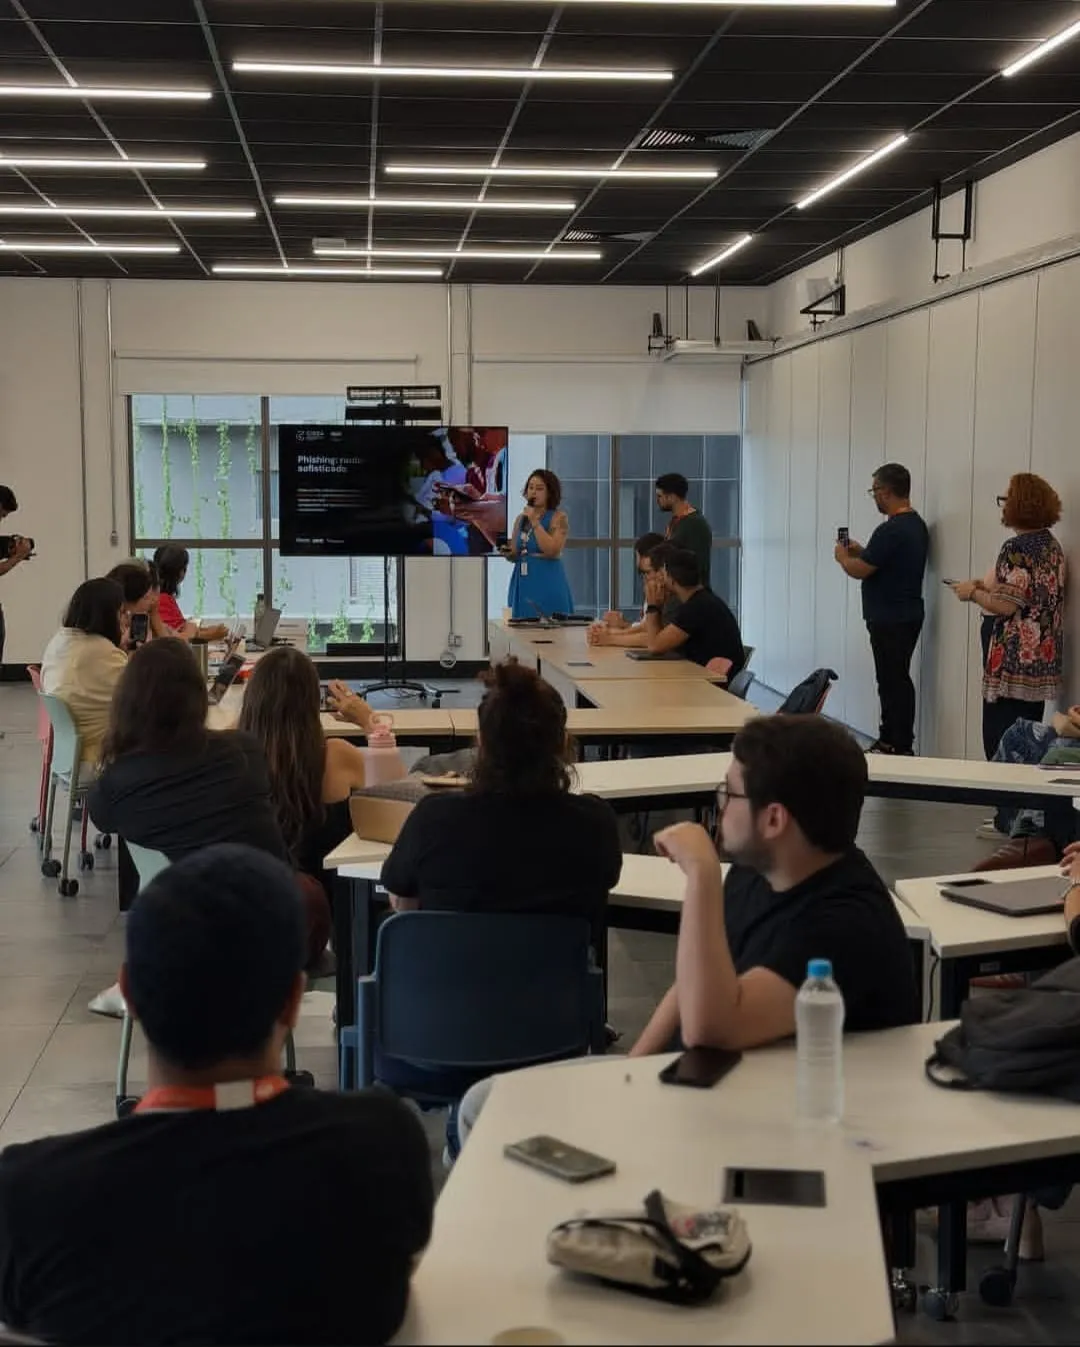
  • Sala do Demo Day vista do fundo: a plateia sentada em mesas acompanha a apresentação, com o slide "Phishing: cada vez mais sofisticado" na tela.
    Demo Day · a apresentação para a plateia
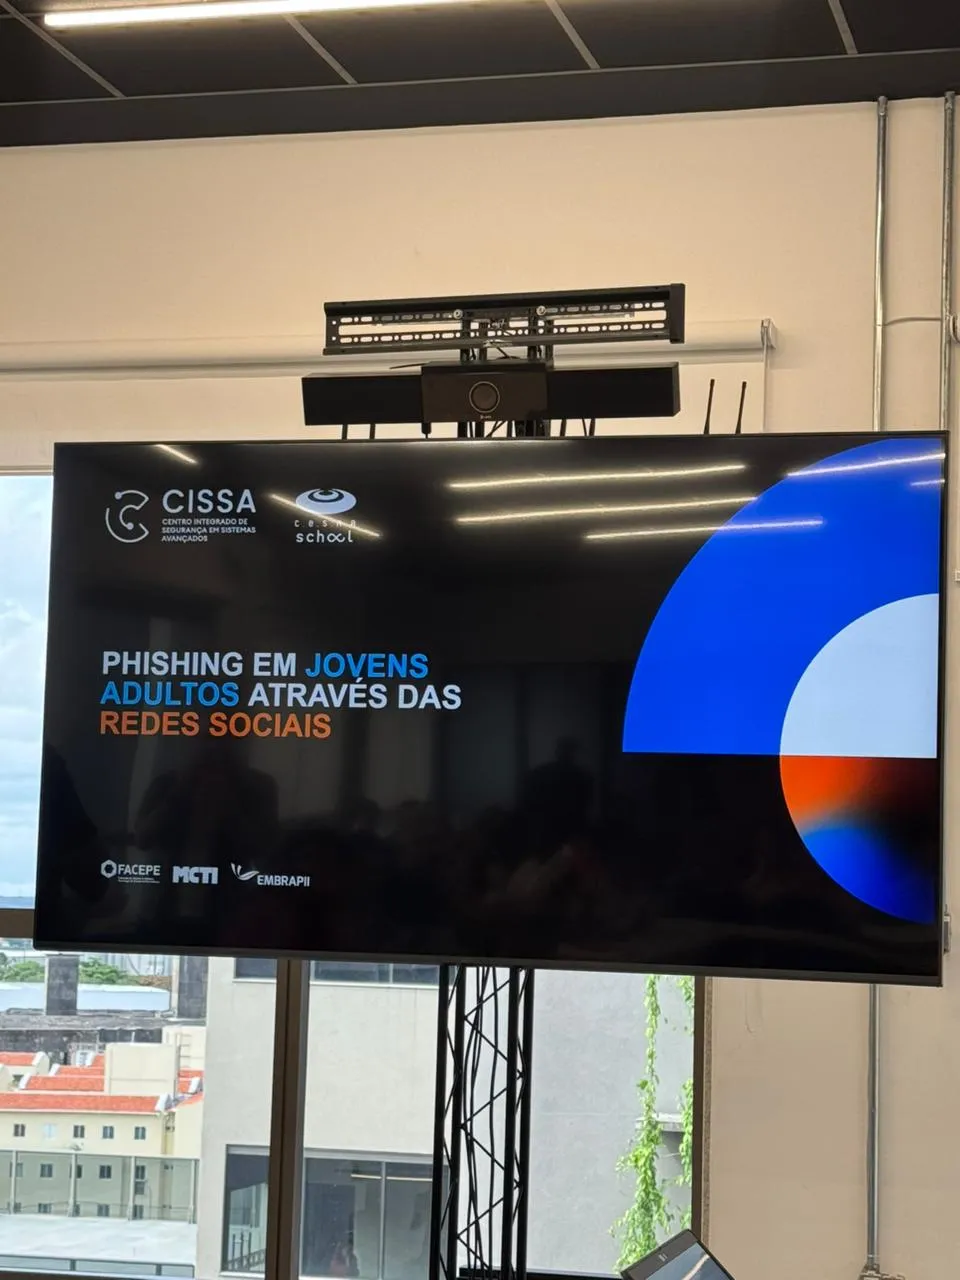
  • Tela da sala exibindo a capa da apresentação: Phishing em jovens adultos através das redes sociais, com as logos do CISSA, da CESAR School, FACEPE, MCTI e EMBRAPII.
    Demo Day · capa da apresentação na tela

Equipe

Carlos Vinicius, Arthur Vinícius, André Sieczko, Vinícius Bernardo, Gabriela Viana e Mário Sérgio Dias